网站信息
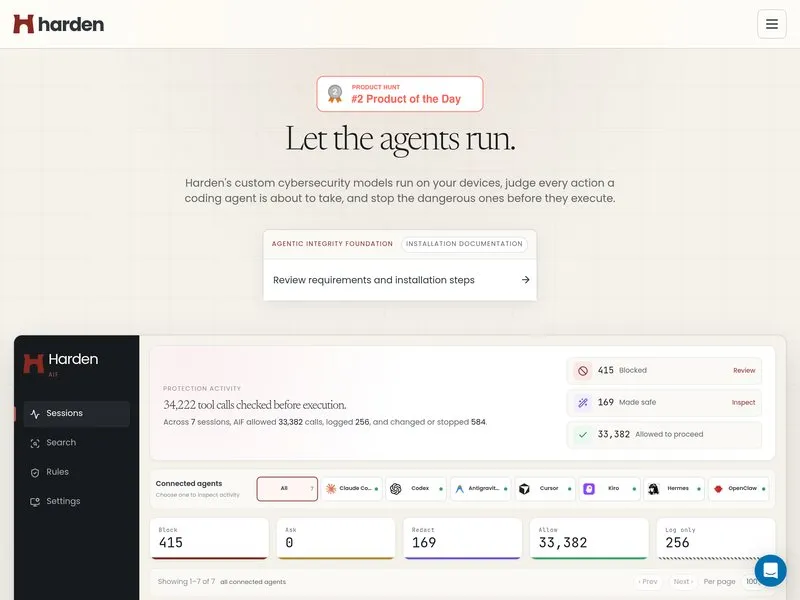
Harden
至于推荐指数。★★★★☆
痛点
智能体在输入命令之前没有进行充分的安全判断,可能导致生产环境被损坏或数据被泄露。说起来,
方法
Harden通过Agentic Integrity Foundation提供一个安全模型。用于在智能体输入命令之前进行安全判断。这个模型可以帮助减少生产环境被损坏或数据被泄露的风险。
如何使用
Harden支持多种客户端,包括Claude Code、Codex、Cursor、Antigravity CLI、Kiro、Hermes和OpenClaw。使用者可以选择原生hook或MCP代理来使用Harden。
优势
Harden提供了以下优势:
- 减少生产环境被损坏或数据被泄露的风险
- 提供一个可自定义的安全模型
- 支持多种客户端
- 能够独立于大模型厂商之外进行安全评估
最佳使用场景这方面。
支持的客户端包括Claude Code、Codex、Cursor、Antigravity CLI、Kiro、Hermes、OpenClaw,能用原生hook的走hook,其余用MCP代理兜底,装一次就自动去找机器上已有的智能体。它还把自己在SLEIGHT、AgentHazard、SABER、LinuxArena四个智能体安全基准上的成绩和GPT监控基线摆在首页对比,愿意被人核。话说回来,
团队自己的说法是基座模型和开发者一样。都有用最短时间最低成本把活干完的冲动,所以哪怕写了规矩也会抄近路,这类防护迟早要独立于大模型厂商之外。按理说,适合已经让智能体碰生产环境的团队。
类似工具
R
Rossum.aiRossum.ai, 一个基于AI的平台,自动化交易文档工作流程,提高效率和准确性,AI-powered platform automating transactional document workflows for increased
官网入口百
百搭ByteDa百搭ByteDa,一句话生成营销物料的设计Agent,百搭 ByteDa 是厦门绩牛智能推出的 AI 内容设计 Agent,做的事情很具体:你用一句大白话描述需求,它在十几到三十秒内产出海报、H5、社媒图文这一类营销物料,官方口径是支持 1
官网入口O
OJOOJO,可组建AI设计Agent团队的工作台,OJO 自称是全球第一个 AI 设计 Agent 团队工作台。剥掉这个说法看产品:你在一张无限画布上自由组建一支 AI 设计团队,调用平台提供的两百多种可插拔 Skills,完成从创意探索、可交
官网入口F
Fashion Diffusion+Fashion Diffusion+,服装AI设计与商品化全流程平台,FashionDiffusion+(FD+)是知衣科技做的服装 AI 设计与商品化平台,官方的口径是一站式完成设计到出图,把从想法到视觉呈现的成本压下来。 它的能力围绕服
官网入口W
World LabsWorld Labs,空间智能与3D世界生成,World Labs 是李飞飞在 2024 年创办的公司,做的方向叫「空间智能」——让 AI 不只是认出图片里有什么,而是像人一样理解三维空间的结构,并能在里面推理和行动。 目前对外的主力产品是
官网入口